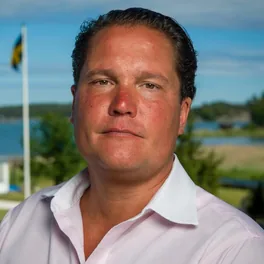
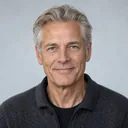
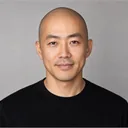
Erik Johansson
Chief Executive Officer
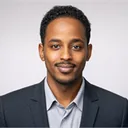
Incidentledning, SOC-drift och hotjakt. Ansvarar för att varje kunduppdrag levererar mätbar effekt — från MTTD/MTTR till styrelserapport.
Om oss
Cyber Fleet är en oberoende rådgivare inom cybersäkerhet, säker AI och systemintegration vid förvärv. Vi kombinerar erfarna ledare och specialister med en flotta av egenutvecklade AI-agenter — människor fattar besluten, maskinerna arbetar dygnet runt.
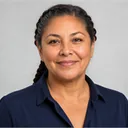
Incidentledning, SOC-drift och hotjakt. Ansvarar för att varje kunduppdrag levererar mätbar effekt — från MTTD/MTTR till styrelserapport.
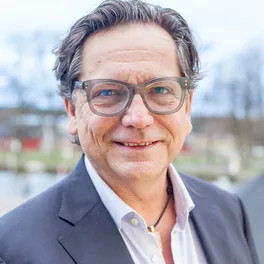
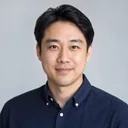
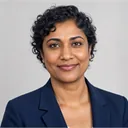
Arkitekt och säkerhetsspecialist (.NET, SQL Server, NIS2). Leder uppdrag, kvalitetssäkrar leveranser och driver utvecklingen av vår AI-flotta.
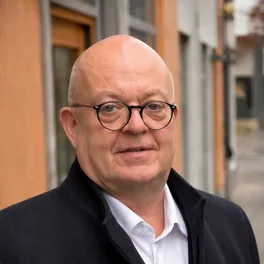
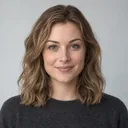
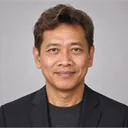
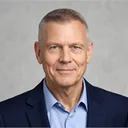
Tidigare IT-chef på Atlas Copco med ansvar för systemintegration vid företagets förvärv — 58 ledda integrationsprojekt under ett år. Leder vårt M&A-erbjudande, från due diligence till day one.
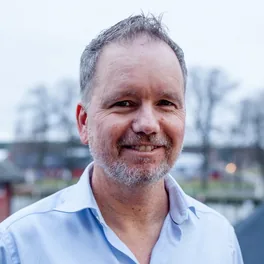
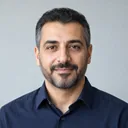
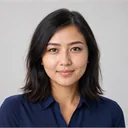
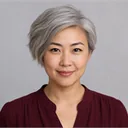
Startade PayPal i Norden och har varit affärsområdeschef på Google samt haft ledande roller på Microsoft och Dell. Ansvarar för våra Private och On Prem AI-lösningar.
Bakom rådgivarna arbetar 200 specialiserade AI-agenter med allt från logganalys till phishingförsvar. Filtrera på kod, namn eller specialområde.
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys
Nätverkssegmentering – Sårbarhetshantering
Forensics – Phishingförsvar
AppSec & code review – MFA-utrullning
Purple ops – Nätverkssegmentering
DLP – Red team
Kryptering – Backup & DR
MFA-utrullning – Dataklassning
Dataklassning – Forensics
Identity & Entra – OT/ICS
Threat intel – Awareness
Cloud security – Identity & Entra
Blue team – AppSec & code review
Phishingförsvar – Zero Trust
Backup & DR – Ransomware-försvar
Awareness – Threat intel
Ransomware-försvar – Purple ops
E-postintrång – Policy & GRC
Incident response – E-postintrång
Sårbarhetshantering – Cloud security
Red team – DLP
OT/ICS – Endpoint hardening
Zero Trust – Incident response
Policy & GRC – Blue team
Endpoint hardening – Kryptering
SIEM & logganalys – SIEM & logganalys